收到欧易的异地登录提醒,第一步不是改密码,是核对时间段。官方帮助中心《账户安全提升指南》(页面标注更新于 2026 年 8 月 26 日)写得很直接:这类提醒可能只是网络运营商给你换了 IP,不一定有人进了你的账号。
能自己查的地方有两处,都在【安全设置】里:【设备管理】看登录时间、位置、设备和 IP,【授权管理】看哪些第三方应用还拿着你的账号授权。两边都要过一遍。下面按「先判断、再动手」排,顺带把官方这页没写的几条标出来。
「异地登录」提醒,常见的一种来源是换了 IP
官方这段话整句照抄,它是本文最值得记住的一条:
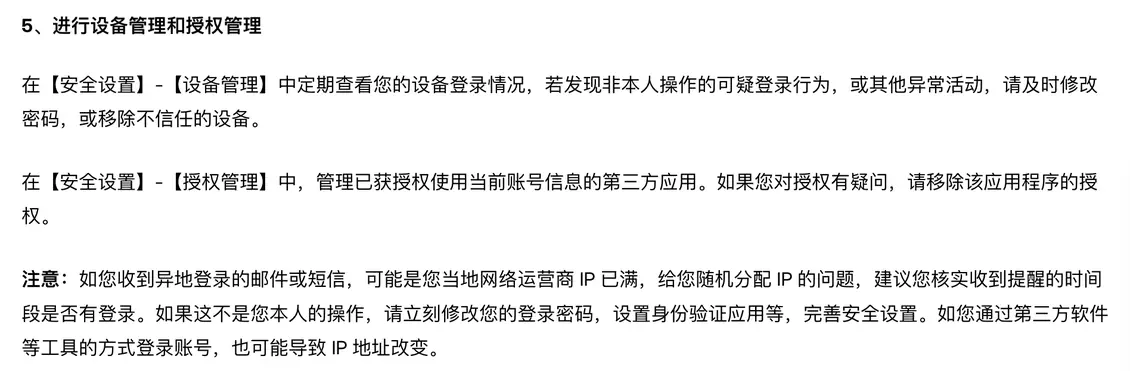
「注意:如您收到异地登录的邮件或短信,可能是您当地网络运营商 IP 已满,给您随机分配 IP 的问题,建议您核实收到提醒的时间段是否有登录。如果这不是您本人的操作,请立刻修改您的登录密码,设置身份验证应用等,完善安全设置。如您通过第三方软件等工具的方式登录账号,也可能导致 IP 地址改变。」
这段话有两半,多数人只记住前半句。前半句是说提醒里那个陌生城市不等于有人在那儿登录:换基站、宽带重拨、用第三方工具走别的出口,IP 都会变。后半句是说核实下来不是你本人,就别拖,立刻改密码、把身份验证应用配上。
只信前半句,真出事那次会被当成误报;只信后半句,每次换个网都要折腾一轮密码。
核时间段:三个问题问完再下结论
官方给的动作是「核实收到提醒的时间段是否有登录」。具体怎么核,页面没有展开,这里给一个能自己走完的问法:
- 提醒上写的那个时间点,你在做什么?App 挂在后台自动刷新、被通知唤醒,也算一次登录行为。
- 那段时间你的网络变过没有?切了 Wi-Fi、出门走蜂窝、连了公司或酒店的网,出口 IP 就是另一个。
- 你自己有几台设备登着这个账号?旧手机、平板、备用机,先在心里列全,再去对名单。
三条对得上,基本就是自己那次登录。有一条对不上,或者压根想不起来,就按「不是本人」处理——改一次密码的成本,比事后追资产低得多。
查名单的位置官方写明了:「若察觉到可疑行为,您可以及时在【安全设置】-【设备管理】中查看可疑的登录时间、登录位置,设备和IP地址,及时发现并移除可疑设备。同时在【安全设置】-【授权管理】中移除不明应用程序的授权。」四个字段一起看,单看城市名容易误判。
设备管理和授权管理,是两份不同的名单
名字挨着,管的不是一回事。表里的原话出自同一份指南:
| 入口 | 里面是什么 | 官方给的动作 |
|---|---|---|
| 【安全设置】-【设备管理】 | 你的设备登录情况:登录时间、登录位置、设备、IP 地址 | 「定期查看您的设备登录情况,若发现非本人操作的可疑登录行为,或其他异常活动,请及时修改密码,或移除不信任的设备。」 |
| 【安全设置】-【授权管理】 | 已获授权使用当前账号信息的第三方应用 | 「管理已获授权使用当前账号信息的第三方应用。如果您对授权有疑问,请移除该应用程序的授权。」 |
差别在于对方拿到的是什么。设备管理记的是谁在什么地方登进来过;授权管理记的是你点过同意、让某个第三方应用去用你的账号信息。前者清干净、后者还挂着,那条路仍然开着。授权列表里冒出记不起来的应用,按官方的说法就算有疑问,移除。
路径怎么走,以及菜单名为什么可能对不上
官方给的进入路径是 App 端:「在 App 端首页,点击左上角图标,选择个人资料,进入【用户中心】,选择【安全设置】,在高级安全设置中,进行安全设置」。网页端的具体路径,这页没写。
还有一件事值得先说:这份帮助页底部写明,站内许多页面使用机器翻译,所有文件的官方文本均为英文。也就是说你屏幕上那一项的中文叫法,和帮助页里的写法不保证逐字一致。本站以前就碰到过同一个功能在官方页面上出现两个名字——一处写【提币防护】,另一处写【提币安全】,指的是同一件事。
所以按位置找,别死认字眼:进【安全设置】,在里面找管设备登录记录的那一项、和管第三方应用授权的那一项。App 版本不同,层级也可能有出入。登录环节本身卡住的,另见本站OKX 登录不上?密码、谷歌验证器、设备异常三条路排查。
确认不是本人操作,按什么顺序动手
官方这页给的升级处置是一句话:「如果您发现账号存在异常登录或非本人操作行为,请第一时间在【安全设置】中修改登录密码,或在【安全设置】-【账号管理】中及时【冻结账号】,以防止进一步的资产损失。」展开成能照着做的顺序:
- 改登录密码。新密码别和其他网站重复,尤其别和注册用的那个邮箱同密码。
- 配身份验证应用(官方原文用的就是「设置身份验证应用」)。绑的时候把恢复方式一起留好,参考换手机、丢手机、恢复码也没了:两步验证到底是怎么回事。
- 回【设备管理】移除不信任的设备,回【授权管理】移除不明应用程序的授权。
- 情况判断不了、或者账户里放着不小的资产,就用【账号管理】里的【冻结账号】先止损,再慢慢查。
冻结是踩刹车,不是解决问题本身。要交材料、要跟客服说清楚经过,话怎么写更省事,可以看申诉工单怎么写才有用。
官方这页没写的四件事
还有几条常被问到的,指南里确实没有答案。与其猜,不如标出来:
- 移除一台设备之后,对方会不会马上掉线——没写。
- 冻结账号之后多久、按什么流程恢复——这页没写。
- 设备列表能往回看多久、最多留几条记录——没写。
- 网页端在哪里看设备管理——官方只给了 App 端的路径。
这四条本文不替官方回答,以你当期在 App 或官网页面上看到的说明为准,拿不准就问官方客服。
那封提醒本身,是不是官方发的?
提醒邮件和短信本身也可能是伪造的。官方指南给了一个能自己核的办法:去「个人中心-安全设置-防钓鱼码」设一段只有你知道的字符,之后官方发来的邮件里会包含这段码。没有码的邮件,先当它可疑。
另一处点名的是 Telegram。官方原话:「Telegram 验证徽章并不可靠,因为诈骗分子可以通过特殊表情符号获得验证徽章」,以及「官方人员不会主动发起私聊窗口跟您沟通,更不会诱导您登录账号或透露账号信息」。所以收到提醒之后,有人私聊找上来说帮你处理,徽章再像也不作数。
操作上守一条就够用:不顺着邮件、短信、私聊里的链接走,自己打开 App 或手敲官网地址进【安全设置】看。域名怎么核,见本站OKX 官方网址是哪个?欧易官网入口这样核验才稳。